
ECAF3 · CONSULENZA E ASSISTENZA
Valutiamo i rischi, definiamo le priorità e organizziamo gli interventi di protezione.
Un attacco informatico non riguarda soltanto i dati. Può bloccare la posta, impedire l’accesso ai documenti, interrompere un gestionale o rendere indisponibili le postazioni di un reparto. Per una piccola o media impresa, anche poche ore di fermo possono avere conseguenze sull’organizzazione del lavoro e sui rapporti con clienti e fornitori.
Noi di ECAF3 affianchiamo le aziende di Parma e provincia nelle attività tecniche che contribuiscono a rendere più sicura l’infrastruttura informatica: verifichiamo le configurazioni, analizziamo le criticità, proponiamo misure di protezione e organizziamo gli interventi in base alle priorità effettive.
La cybersecurity non si risolve acquistando un antivirus o un firewall. Occorre considerare insieme persone, dispositivi, accessi, aggiornamenti, rete, copie di sicurezza e procedure. Il nostro approccio parte da ciò che l’azienda utilizza ogni giorno, senza introdurre complessità non necessarie.
Ogni impresa ha un’esposizione diversa. Uno studio professionale può dipendere da caselle email e documenti condivisi; un’azienda produttiva può avere server, software gestionali e collegamenti fra uffici e reparti; una realtà con più sedi deve anche controllare gli accessi da remoto. Per questo non proponiamo una lista indistinta di prodotti: prima ricostruiamo il contesto tecnico e individuiamo dove un problema avrebbe le conseguenze più importanti.
Una configurazione MFA corretta, per esempio, protegge meglio gli account, ma non sostituisce il backup. Allo stesso modo, un backup esistente non è necessariamente recuperabile se nessuno ha mai verificato un ripristino. La sicurezza funziona quando le misure sono collegate tra loro e vengono mantenute nel tempo.
Un assessment di sicurezza è una valutazione iniziale dell’ambiente informatico. Serve a capire quali protezioni sono già presenti, quali aspetti richiedono attenzione e quali interventi conviene affrontare per primi. Non equivale automaticamente a un penetration test o a un audit di conformità normativa.
In un assessment tecnico, il perimetro viene concordato con il cliente e può comprendere:
La restituzione ideale non è un elenco di sigle incomprensibili: è un quadro delle criticità, con priorità suggerite, motivazioni e possibili interventi. Le verifiche specialistiche invasive, come scansioni di vulnerabilità estese o penetration test, sono attività distinte da definire espressamente nella proposta.
I ransomware possono rendere indisponibili i dati e, in alcuni casi, accompagnarsi a furto di informazioni. La prevenzione richiede misure diverse che riducano sia la probabilità di compromissione sia l’impatto di un eventuale incidente.
Partiamo dalla verifica dei dispositivi e degli accessi. In base all’ambiente possiamo valutare soluzioni di protezione endpoint, impostazioni di sicurezza per i sistemi operativi, limitazione dei privilegi amministrativi e autenticazione a più fattori per i servizi compatibili. Anche la gestione degli account non più utilizzati è importante: lasciare attive credenziali inutili aumenta la superficie di attacco.
Un firewall correttamente configurato, regole di accesso coerenti e una rete organizzata aiutano a limitare esposizioni non necessarie. Verifichiamo le esigenze dell’azienda e valutiamo la configurazione degli apparati, delle connessioni tra sedi e degli accessi remoti. Per progetti strutturali più ampi è disponibile anche il nostro servizio di consulenza su server e infrastrutture IT.
Avere una copia dei file è utile solo se i dati possono essere ripristinati quando servono. Nella valutazione della sicurezza consideriamo quindi dove si trovano i backup, come sono protetti dall’accesso dei sistemi operativi, quali informazioni coprono e se vengono eseguiti controlli di recuperabilità. La progettazione completa delle strategie di backup e disaster recovery merita un approfondimento dedicato e non viene confusa con la sola protezione antimalware.
Computer, server, firewall, applicativi e apparati di rete possono presentare vulnerabilità che vengono corrette tramite aggiornamenti. Il patch management consiste nell’individuare ciò che va aggiornato, valutarne criticità e compatibilità, pianificare l’intervento e verificare l’esito.
Non tutti gli aggiornamenti possono essere applicati senza preparazione, soprattutto in ambienti con software gestionali, dispositivi particolari o servizi che devono rimanere disponibili. Per questo una manutenzione ragionata distingue gli interventi urgenti dalle attività pianificabili, con controlli prima e dopo le modifiche e modalità concordate con il cliente.
Un programma di manutenzione non elimina il rischio informatico, ma consente di gestire in modo più ordinato una delle cause ricorrenti di esposizione: l’utilizzo di sistemi e componenti obsoleti o non correttamente aggiornati.
La direttiva europea NIS2 è stata recepita in Italia con il D.Lgs. 138/2024. Introduce obblighi di gestione del rischio informatico, governance e gestione degli incidenti per le organizzazioni che rientrano nel suo ambito di applicazione. Le misure e le modalità operative sono specificate anche dai provvedimenti dell’Agenzia per la Cybersicurezza Nazionale (ACN).
È importante chiarire un punto: non tutte le PMI sono automaticamente soggette agli obblighi NIS2. L’applicabilità dipende, tra l’altro, dal settore, dalla tipologia di soggetto, dalle dimensioni quando rilevanti e da altre condizioni o eccezioni previste dalla normativa. La verifica dell’inquadramento e degli adempimenti deve essere svolta sul caso concreto, con il coinvolgimento delle figure responsabili dell’organizzazione e, quando necessario, dei consulenti competenti in materia normativa.
Sul piano tecnico possiamo affiancare il responsabile IT e la direzione nella ricognizione dei sistemi e delle misure già presenti: gestione degli accessi, protezione dei dispositivi, aggiornamenti, rete, backup e continuità dei servizi. Possiamo contribuire a individuare interventi da valutare rispetto al quadro dei rischi dell’azienda e alle richieste del suo progetto NIS2.
Un’attività di assessment o di miglioramento tecnologico non coincide però con l’attestazione di conformità NIS2. Registrazioni, comunicazioni all’ACN, obblighi organizzativi, notifiche degli incidenti e valutazioni legali rimangono responsabilità da governare in modo specifico, secondo la normativa applicabile e il ruolo di ciascun soggetto.
Il lavoro sulla sicurezza conserva valore anche per imprese non soggette alla disciplina. Proteggere credenziali e dati, controllare gli aggiornamenti e provare il recupero dei sistemi sono buone pratiche operative indipendenti dalla presenza di un obbligo formale. La NIS2 può quindi diventare uno stimolo a porre domande utili, ma non deve essere usata per attribuire obblighi inesistenti.
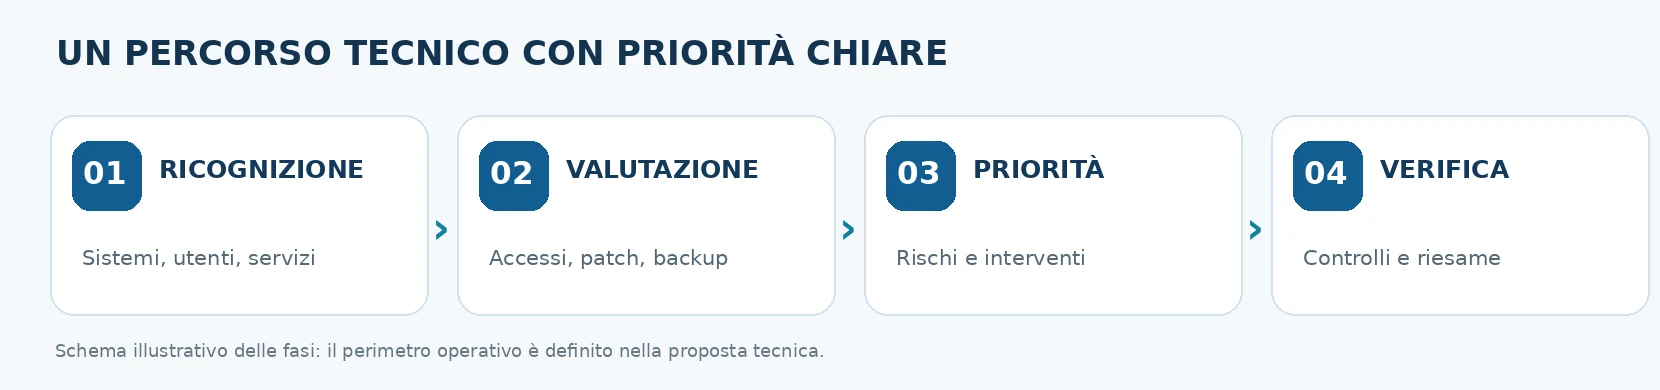
Al termine della ricognizione, le questioni da risolvere vengono organizzate in modo da aiutare l’azienda a decidere. Un account amministrativo condiviso, un accesso remoto esposto o backup mai verificati non hanno necessariamente la stessa urgenza: conta la probabilità del problema, l’impatto potenziale e la fattibilità delle azioni correttive.
In una proposta tecnica distinguiamo quindi gli interventi immediati da quelli programmabili, chiarendo l’obiettivo di ogni attività e ciò che resta fuori dal perimetro. Questo aiuta a gestire budget e responsabilità senza promettere una “sicurezza totale” che nessun fornitore può garantire.
COME LAVORIAMO
01
02
03
04
La nostra consulenza si estende a tutto il territorio nazionale. Definiamo insieme le modalità di lavoro in base al progetto, alle sedi coinvolte e alle esigenze dell’organizzazione. Forniture ed eventuali interventi presso la sede vengono concordati.
ECAF3 ha sede a Parma e affianca aziende e studi professionali del territorio. Le richieste possono arrivare dalla città e dai comuni vicini, come Collecchio, Sala Baganza, Felino, Noceto, Montechiarugolo e Sorbolo Mezzani, oltre che da altre realtà della provincia, per esempio Fidenza. Modalità e disponibilità degli interventi presso la sede del cliente vengono valutate in base alle necessità tecniche e agli accordi di servizio.
La vicinanza è utile soprattutto quando occorre conoscere l’ambiente informatico, confrontarsi con i referenti e coordinare configurazioni o attività di manutenzione: il nostro obiettivo è offrire un interlocutore IT che comprenda la realtà operativa dell’impresa, non soltanto proporre prodotti di sicurezza.
Da oltre 30 anni lavoriamo nel settore dell’informatica e delle tecnologie per l’ufficio. La consulenza sulla sicurezza si inserisce in questa esperienza: conosciamo l’importanza di scegliere apparecchiature adeguate, configurarle correttamente e continuare a seguirle durante il loro utilizzo.
Ci occupiamo di analizzare le esigenze e progettare attività tecniche coerenti con le infrastrutture esistenti. Quando necessario, la protezione dei sistemi si integra con l’assistenza alle postazioni, la gestione delle reti e il supporto alle apparecchiature. Per le richieste compatibili con questa modalità è disponibile anche il servizio di assistenza remota ECAF3, secondo le condizioni concordate.
Per impostare correttamente un primo confronto non occorre preparare una documentazione complessa. È sufficiente identificare gli elementi essenziali e ciò che oggi preoccupa di più la direzione o il referente informatico:
Da queste informazioni possiamo definire insieme che cosa verificare, con quali modalità e quali competenze coinvolgere. Le condizioni specifiche saranno sempre concordate prima delle attività tecniche.
RISPOSTE CHIARE
No. L’assessment iniziale è una valutazione concordata di sistemi, configurazioni e criticità. Un penetration test o altre verifiche invasive richiedono perimetro, autorizzazioni e attività specialistiche esplicitamente definite.
Non esiste una protezione assoluta. La riduzione del rischio combina aggiornamenti, protezione dei dispositivi, MFA, controllo degli accessi, configurazioni di rete e copie di sicurezza protette e verificabili.
No. L’applicabilità deve essere valutata caso per caso secondo il D.Lgs. 138/2024 e gli atti attuativi ACN. Settore, caratteristiche organizzative e altri criteri normativi sono rilevanti.
No. Le misure tecniche possono contribuire a un percorso più ampio, ma non certificano la conformità normativa né sostituiscono le responsabilità organizzative e legali.
La consulenza si estende a tutto il territorio nazionale. Definiamo modalità operative ed eventuali interventi presso la sede in base al progetto e agli accordi.
SERVIZI COLLEGATI
Vuoi capire se i sistemi della tua azienda sono adeguatamente protetti, organizzare gli aggiornamenti o valutare le attività tecniche utili in un percorso NIS2? Contattaci descrivendo, anche in modo sintetico, l’infrastruttura che utilizzi e le tue principali preoccupazioni.
Partiremo dalle informazioni disponibili per individuare un possibile perimetro di analisi e le attività sulle quali vale la pena approfondire.
Parla con ECAF3: richiedi una consulenza sulla sicurezza informatica
Oppure chiamaci allo 0521 992451 o scrivi a info@ecaf3.it · Lun–Ven 8:30–13:00 / 14:30–18:00 · Via Silvio Pellico 12/e, Parma